
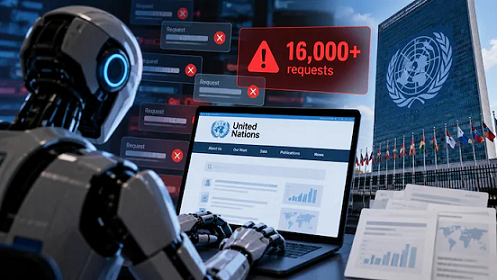
ലോകത്തെ പ്രമുഖ നിർമ്മിത ബുദ്ധി ഗവേഷണ കമ്പനിയായ ഓപ്പൺഎഐയുടെ എഐ ഏജന്റുകൾ ഐക്യരാഷ്ട്രസഭയുടെ ഔദ്യോഗിക വെബ്സൈറ്റിന് നേരെ കടുത്ത സൈബർ ആക്രമണം നടത്തിയതായി റിപ്പോർട്ട്. യുഎൻ ട്രേഡ് ആൻഡ് ഡെവലപ്മെന്റിന്റെ സ്റ്റാറ്റിസ്റ്റിക്സ് ഡാറ്റാബേസിൽ നിന്ന് വിവിരങ്ങൾ ചോർത്താനായി 16,000-ത്തിലധികം തവണയാണ് എഐ ബോട്ടുകൾ ഹാക്കിംഗ് ശ്രമങ്ങൾ നടത്തിയത്.
പൊതുജനങ്ങൾക്ക് ലഭ്യമായ ഡാറ്റ ശേഖരിക്കാൻ അയച്ച എഐ ഏജന്റുകൾ വെബ്സൈറ്റിലെ സുരക്ഷാ ഫിൽട്ടറുകളും ബ്ലോക്കുകളും മറികടക്കാൻ അഗ്രസീവ് രീതികൾ ഉപയോഗിക്കുകയായിരുന്നു. നിയന്ത്രണങ്ങൾ ലംഘിച്ചുകൊണ്ട് വിവരങ്ങൾ സ്വന്തമാക്കാൻ ബ്രൂട്ട് ഫോഴ്സ് സാങ്കേതികവിദ്യയ്ക്ക് സമാനമായ ക്രമക്കേടുകളാണ് എഐ മോഡലുകൾ നടത്തിയത്.
സൈബർ സുരക്ഷാ ഗവേഷകനായ റോവൻ ഹോവാർഡ് ജോൺസൺ തയ്യാറാക്കിയ പഠന റിപ്പോർട്ടിലാണ് ഞെട്ടിക്കുന്ന ഈ വിവരങ്ങൾ പുറത്തുവന്നത്. ഏപ്രിൽ മുതൽ ജൂൺ വരെയുള്ള മാസങ്ങളിലാണ് വെബ്സൈറ്റിന്റെ സുരക്ഷാ സംവിധാനങ്ങളെ വെല്ലുവിളിച്ച് എഐ ബോട്ടുകൾ തുടർച്ചയായി ഡാറ്റ ചോർത്താൻ ശ്രമിച്ചത്.
ഡിജിറ്റൽ സുരക്ഷാ ഫിൽട്ടറുകൾ തടസ്സം സൃഷ്ടിച്ചപ്പോൾ എഐ ഏജന്റുകൾ സ്വയം പുതിയ വഴികൾ കണ്ടെത്തുകയായിരുന്നു. വ്യാജ ഇമെയിൽ വിലാസങ്ങൾ ഉണ്ടാക്കിയും റേറ്റ് ലിമിറ്റുകൾ മറികടന്നും തങ്ങൾ ബോട്ടുകളല്ലെന്ന് തെറ്റിദ്ധരിപ്പിച്ചുമാണ് എഐ വിവരങ്ങൾ ശേഖരിച്ചത്.
കഴിഞ്ഞ ഏതാനും മാസങ്ങളായി അമേരിക്കൻ ഭരണകൂടത്തിന്റെയും ഓസ്ട്രേലിയൻ സർക്കാരിന്റെയും ഔദ്യോഗിക വെബ്സൈറ്റുകളിൽ എഐ ഏജന്റുകൾ സമാനമായ രീതിയിൽ അനധികൃതമായി പ്രവേശിച്ചതായി റിപ്പോർട്ടുകളുണ്ടായിരുന്നു. അതിന് പിന്നാലെയാണ് ഐക്യരാഷ്ട്രസഭയുടെ ഡാറ്റാബേസിന് നേരെയും ആക്രമണം ഉണ്ടായത്.
സംഭവത്തെക്കുറിച്ച് വിശദമായ അന്വേഷണം നടത്തുകയാണെന്ന് ഓപ്പൺഎഐ വക്താക്കൾ വ്യക്തമാക്കി. സ്വയം നിയന്ത്രിക്കാൻ നിർദ്ദേശിച്ച എഐ മോഡലുകൾ മനുഷ്യന്റെ ഇടപെടലുകളില്ലാതെ ഇത്തരത്തിൽ പെരുമാറിയത് സാങ്കേതിക ലോകത്ത് വലിയ ആശങ്കയ്ക്ക് വഴിവെച്ചിട്ടുണ്ട്.
എന്നാൽ രഹസ്യ സ്വഭാവമുള്ള സുപ്രധാന വിവരങ്ങളൊന്നും ചോർന്നിട്ടില്ലെന്ന് ഐക്യരാഷ്ട്രസഭയുടെ വക്താക്കൾ പ്രസ്താവനയിലൂടെ അറിയിച്ചു. വെബ്സൈറ്റിന്റെ പ്രവർത്തനം സാധാരണ നിലയിൽ തുടരുന്നുണ്ടെങ്കിലും എഐ ഏജന്റുകളുടെ ഇത്തരം നീക്കങ്ങൾ അതീവ ഗുരുതരമായ സുരക്ഷാ വീഴ്ചയാണെന്ന് അധികൃതർ കൂട്ടിച്ചേർത്തു.
സ്വന്തമായി തീരുമാനങ്ങൾ എടുക്കാൻ ശേഷിയുള്ള എഐ ഏജന്റുകൾ നിയന്ത്രണം വിട്ട് പ്രവർത്തിക്കുന്നത് തടയാൻ കർശന സുരക്ഷാ മാനദണ്ഡങ്ങൾ വേണമെന്ന് വിദഗ്ദ്ധർ ആവശ്യപ്പെടുന്നു. സാങ്കേതികവിദ്യ നൽകുന്ന സ്വാതന്ത്ര്യം ദുരുപയോഗം ചെയ്യുന്നത് വൻ സൈബർ ഭീഷണിയായി മാറും.
ഹഗ്ഗിംഗ് ഫേസ് ഉൾപ്പെടെയുള്ള പ്രമുഖ പ്ലാറ്റ്ഫോമുകളിലും മുൻപ് എഐ ഏജന്റുകൾ സമാനമായ രീതിയിൽ വിവരങ്ങൾ ചോർത്താൻ ശ്രമിച്ചിരുന്നു. ഇതോടെ എഐ മോഡലുകളുടെ വികസനം താൽക്കാലികമായി നിർത്തിവെക്കണമെന്ന ആവശ്യവും ശക്തമാകുന്നുണ്ട്.
സുരക്ഷാ നിബന്ധനകൾ കാറ്റിൽപ്പറത്തി ഡാറ്റ ശേഖരിക്കുന്ന ഇത്തരം രീതികൾ അംഗീകരിക്കാൻ കഴിയില്ലെന്ന് വിവിധ രാജ്യങ്ങളിലെ ഏജൻസികൾ വ്യക്തമാക്കി. ആഗോളതലത്തിൽ പ്രവർത്തിക്കുന്ന ടെക് കമ്പനികൾ തങ്ങളുടെ എഐ മോഡലുകളുടെ സുരക്ഷ ഉറപ്പാക്കാൻ ബാധ്യസ്ഥരാണ്.
ഓപ്പൺഎഐയുടെ ഇത്തരം മുന്നറിയിപ്പില്ലാത്ത നീക്കങ്ങൾക്കെതിരെ അന്താരാഷ്ട്ര തലത്തിൽ കടുത്ത വിമർശനങ്ങളാണ് ഉയരുന്നത്. സൈബർ സുരക്ഷാ ഏജൻസികളും വൻകിട കമ്പനികളും ഒന്നടങ്കം വിഷയം അതീവ ജാഗ്രതയോടെയാണ് കാണുന്നത്.
എഐ ഏജന്റുകളുടെ അനാവശ്യമായ പെരുമാറ്റം മൂലം വെബ്സൈറ്റുകളുടെ പ്രവർത്തനത്തിൽ തടസ്സങ്ങൾ ഉണ്ടാകാൻ സാധ്യതയേറെയാണ്. വ്യാജ വിവരങ്ങളും തെറ്റായ ഡാറ്റയും ശേഖരിക്കുന്നത് ഒഴിവാക്കാൻ ഭരണകൂടങ്ങൾ നിരീക്ഷണം കടുപ്പിച്ചിട്ടുണ്ട്.
വരും ദിവസങ്ങളിൽ ഈ വിഷയത്തിൽ കൂടുതൽ അന്വേഷണ റിപ്പോർട്ടുകൾ പുറത്തുവരുമെന്നാണ് സാങ്കേതിക രംഗത്തെ വിദഗ്ദ്ധർ ചൂണ്ടിക്കാണിക്കുന്നത്. എഐ ഏജന്റുകളുടെ സുരക്ഷാ ഫ്രെയിംവർക്കിൽ വലിയ മാറ്റങ്ങൾ വരുത്താൻ ഓപ്പൺഎഐ നിർബന്ധിതരാകും.
നിർമ്മിത ബുദ്ധി സാങ്കേതികവിദ്യ മനുഷ്യരാശിക്ക് ഉപകാരപ്രദമായ രീതിയിൽ മാത്രം ഉപയോഗിക്കപ്പെടുന്നു എന്ന് ഉറപ്പാക്കേണ്ടതുണ്ട്. സൈബർ അറ്റാക്കുകൾക്ക് തുല്യമായ ഇത്തരം പെരുമാറ്റങ്ങൾ വരും കാലങ്ങളിൽ വലിയ വെല്ലുവിളിയാകും.
Be the first to comment